
Premiers virus
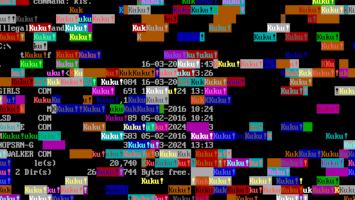
Les premiers logiciels malveillants apparaissent dès les années 1970 avec des programmes expérimentaux capables de se copier d’une machine à l’autre, puis se développent fortement dans les années 1980‑1990 avec la diffusion des PC et d’Internet. Ils passent d’exploits techniques presque ludiques à de véritables outils de sabotage, d’espionnage ou d’extorsion financière.
Attaquer ou abuser
Un logiciel malveillant est un programme conçu pour nuire : voler des données, chiffrer ou détruire des fichiers, espionner l’utilisateur, utiliser sa machine pour attaquer d’autres cibles, ou générer de l’argent (fraude, rançon, publicité forcée). Il exploite des failles techniques ou humaines (pièces jointes piégées, sites douteux, supports USB, etc.).
Virus et vers
Les virus s’attachent à des fichiers ou des secteurs de démarrage et se propagent quand on exécute ces fichiers ou qu’on échange des supports (disquettes, clés USB, pièces jointes). Les vers, eux, se diffusent seuls sur les réseaux en exploitant des failles : ils peuvent infecter en masse des milliers de machines en très peu de temps, parfois uniquement via Internet.
Chevaux de Troie, espions et ransomwares
Les chevaux de Troie se présentent comme des logiciels légitimes mais ouvrent une porte cachée dans le système. Les spywares collectent discrètement données et habitudes de navigation, tandis que les ransomwares chiffrent les fichiers d’une victime et exigent une rançon pour les déverrouiller, devenant l’un des modèles économiques dominants de la cybercriminalité récente.
Botnets et cybercriminalité organisée
De nombreux malwares transforment les ordinateurs infectés en « bots » contrôlés à distance, regroupés en botnets capables de lancer des attaques massives (DDoS), diffuser du spam ou miner de la cryptomonnaie à l’insu des propriétaires. Ces réseaux alimentent une cybercriminalité de plus en plus structurée, avec vente de services d’attaque, de kits de malwares et de données volées.
 j'ai bien compris
 j'ai encore des questions
 je n'ai pas vu