
Idéalement
Dans ce monde de plus en plus numérisé et connecté, le fait de pouvoir garantir la confidentialité, l'intégrité et en même temps la disponibilité des données, que celles-ci soient stockées, traitées ou transmises, devient un enjeu majeur, pour les particuliers, les entreprises et les administrations. La généralisation d’Internet et l'explosion du nombre d'objets connectés "dit intelligents" rendent ce challenge tout à fait vertigineux.
Accès physique
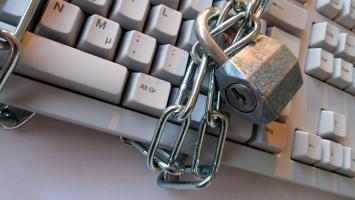
L'accès physique à des équipements informatiques présente des risques majeurs en termes de sécurité des données et des systèmes. Lorsqu'une personne non autorisée peut interagir directement avec un appareil, comme un ordiphone, un ordinateur, un serveur ou un réseau, elle peut potentiellement voler des informations sensibles, installer des logiciels malveillants ou même manipuler le matériel pour contourner les protections logicielles. Un simple accès à un port USB peut suffire à installer un dispositif malveillant. De plus, un accès physique non contrôlé expose l'équipement à des risques comme le vol, l’endommagement ou l’ajout de dispositifs espions. Donc, la sécurité physique est aussi importante que la sécurité logicielle.
Puis c'est le bug
Les menaces informatiques sont multiples et en constante évolution, mais elles démarrent toujours par l’exploitation d'une faille logicielle, un bug dans le programme. À noter qu'elles sont bien souvent assistées d'un bug dans l'utilisateur ;). Cet imprévu ouvre alors la voie à toute une production de programmes malveillants et d'attaques tels que virus, ransomwares, phishing, déni de service ou encore chevaux de troie. Ces attaques peuvent entraîner des pertes de données, des interruptions d'accès aux services, et jusqu'à des pertes financières. La vigilance et l’anticipation sont donc essentielles pour limiter les risques.
Des solutions
Des solutions existent pour permettre de limiter les risques, parmi lesquelles les mots de passe, les antivirus, les pare-feu, le chiffrement des données, les systèmes de détection d’intrusion et les mises à jour régulières des logiciels. Ces outils et bonnes pratiques permettent de prévenir, détecter et corriger les incidents de sécurité, en gardant toutefois à l'esprit que les attaquants jouent toujours les premiers.
Attention au facteur humain
La dimension humaine joue également un rôle crucial. Les inattentions, erreurs ou négligences des utilisateurs sont souvent à l’origine des failles de sécurité. La formation et la sensibilisation aux bonnes pratiques, comme la gestion des mots de passe, la reconnaissance des courriels frauduleux ou la sauvegarde régulière des données, contribuent fortement à réduire les vulnérabilités.
En constante évolution
La sécurité informatique n'est pas un état mais un processus évolutif, qui s’inscrit dans une démarche globale et continue. Elle nécessite une évaluation régulière des risques et une adaptation constante aux nouvelles menaces. En intégrant la sécurité dès la conception des systèmes, une informatique de confiance, capable de résister face aux menaces à venir, est possible.

 j'ai bien compris
 j'ai encore des questions
 je n'ai pas vu